Votre serveur ne peut pas lire vos messages
Messages, fichiers et appels sont chiffrés de bout en bout entre les membres de chaque conversation. Le serveur les stocke et les relaie sans en avoir les clés.
MLS · IETF RFC 9420 · OpenMLS
Auto-hébergée · Chiffrée de bout en bout
Messagerie et appels chiffrés de bout en bout pour votre équipe, sur votre propre serveur. Invisible sur Internet. Seuls vos appareils enrôlés y accèdent.
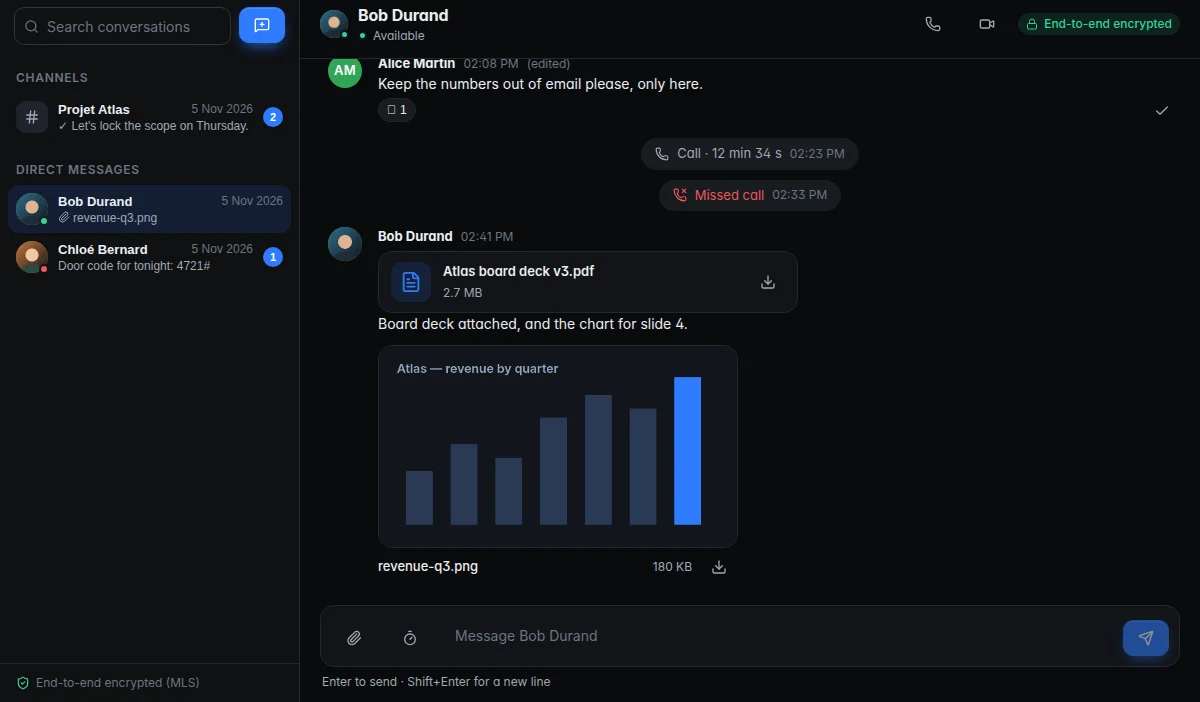
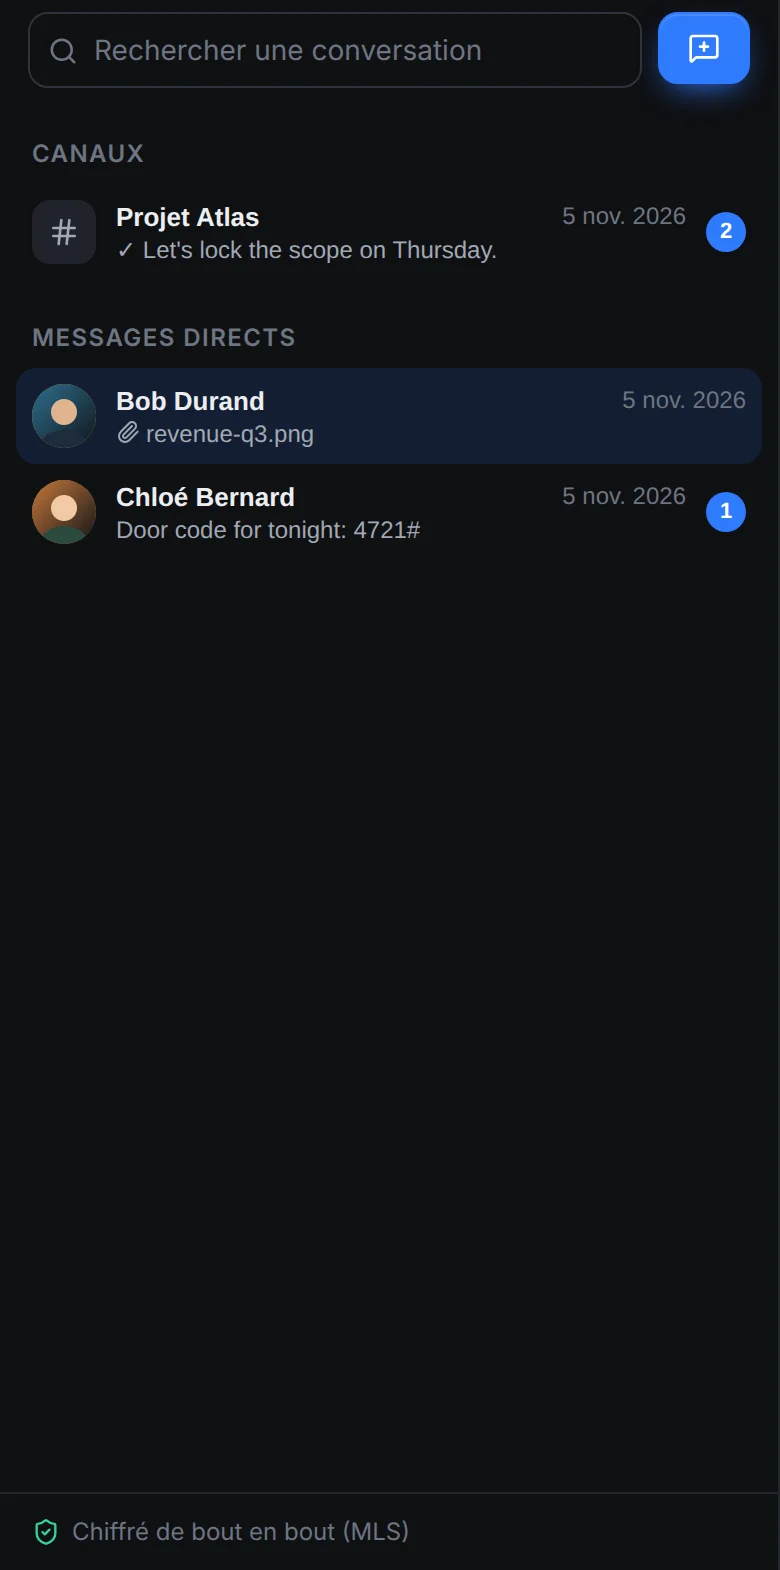
Tout ce dont une équipe a besoin
Canaux, messages directs, fichiers, réactions, recherche, présence, appels audio et vidéo, partage d'écran. Sous Windows, macOS et Android.
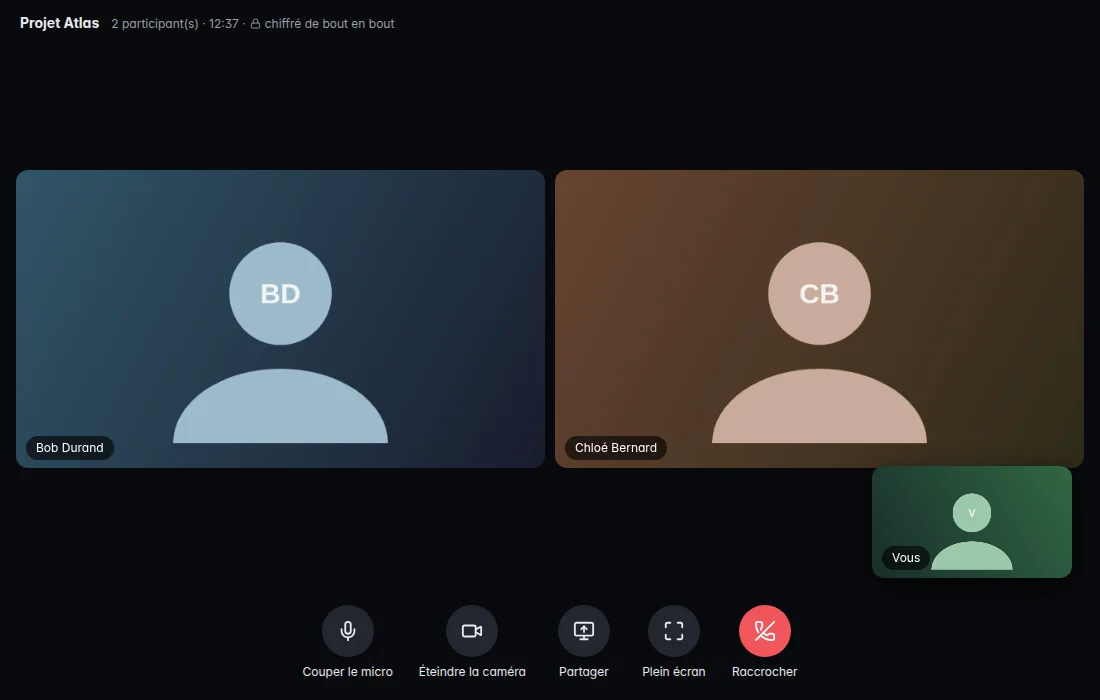
Appels audio et vidéo, partage d'écran, statistiques d'appel.
Messages, fichiers chiffrés, réactions, accusés de lecture.
Application Android, YubiKey en NFC.
Cinq piliers, chacun avec sa preuve
Messages, fichiers et appels sont chiffrés de bout en bout entre les membres de chaque conversation. Le serveur les stocke et les relaie sans en avoir les clés.
MLS · IETF RFC 9420 · OpenMLS
Un seul port UDP, muet face à tout ce qui n'est pas authentifié. Pas de page de connexion publique, pas d'API exposée : les services de l'application n'existent qu'à l'intérieur du tunnel applicatif chiffré, au bureau comme à distance.
UDP 51823 · seul port ouvert
Un appareil rejoint le serveur par un lien d'enrôlement à usage unique ; sa clé est créée dans la puce de sécurité et ne peut pas être copiée. Chaque connexion exige ensuite cet appareil, le mot de passe et une clé de sécurité.
TPM · Secure Enclave · StrongBox · YubiKey
Un paquet QNAP natif : un seul conteneur en lecture seule avec PostgreSQL intégré, première configuration dans le navigateur, sans ligne de commande. Pas de compte cloud, pas d'abonnement à un service tiers pour faire fonctionner la messagerie.
QNAP QTS · Container Station
L'application ne parle qu'à votre serveur, jamais à un tiers. Chaque version est signée et vérifiée indépendamment par le serveur, l'hôte et l'application ; les postes reçoivent leurs mises à jour par votre propre serveur, à travers le tunnel.
Ed25519 · Authenticode horodaté
Comment on entre
Chaque connexion exige l'appareil enrôlé, le mot de passe connu de la personne et la clé qu'elle a en main. Sans l'un des trois, la porte reste fermée.
Un lien à usage unique (72 h par défaut) remis par l'administrateur. La clé de l'appareil est créée dans la puce de sécurité et attestée par le fabricant ; l'administrateur la valide avec un code à 6 chiffres comparé de vive voix.
Sans tunnel, le serveur n'existe pas. Chaque appareil a sa propre clé de tunnel, renouvelée tous les 30 jours, avec une clé partagée supplémentaire.
TLS mutuel signé par la clé matérielle de l'appareil. Le serveur vérifie que l'adresse du tunnel correspond bien à cet appareil.
Mot de passe, puis clé de sécurité enregistrée sur ce serveur (code PIN de la YubiKey et toucher). Sessions limitées (12 h par défaut), verrouillage après 15 minutes d'inactivité.
MLS entre les appareils des membres de la conversation. Le serveur distribue sans pouvoir déchiffrer.
Chaque étape est franchie dans cet ordre ; un échec à n'importe laquelle arrête tout.
NyxTalk face à Slack et Teams
Slack et Teams gardent vos conversations dans leur cloud. NyxTalk les garde sur votre serveur, chiffrées pour que même votre serveur ne puisse pas les lire.
| Critère | Slack | Microsoft Teams | NyxTalk |
|---|---|---|---|
| Où sont les données | Cloud de Slack (Salesforce) | Cloud Microsoft 365 | Sur votre serveur, dans vos locaux |
| Le fournisseur peut-il lire les messages ? | Techniquement oui : chiffrement au repos et en transit, côté serveur ; clés gérées par le client (EKM) en option sur Enterprise+ | Techniquement oui : chiffré au repos de façon que l'organisation puisse déchiffrer (eDiscovery) ; bout en bout limité aux appels à deux et aux réunions Teams Premium | Non : chiffrement de bout en bout MLS pour tous les messages, fichiers et appels |
| Exposition sur Internet | Pages de connexion et API publiques | Pages de connexion et API publiques | Un port UDP muet ; aucune page ni API publique |
| Qui peut se connecter | Tout appareil avec les identifiants (+ double authentification selon configuration) | Tout appareil avec les identifiants (+ accès conditionnel selon licence) | Uniquement un appareil enrôlé, avec mot de passe et clé de sécurité |
Pour les administrateurs
Installez le paquet QNAP, ouvrez un port, configurez tout dans votre navigateur. Révoquez un appareil perdu en un clic. Mises à jour signées pour le serveur et les applis.
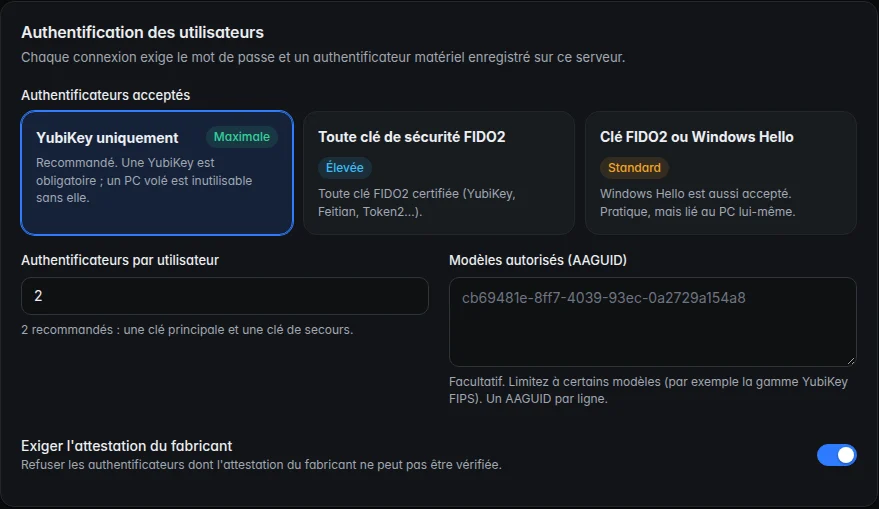
Demandez une démo : nous vous aidons à installer NyxTalk sur votre infrastructure.