Serveur
NAS QNAP (x86_64, QTS avec Container Station)
Paquet .qpkg natif. Ubuntu (.deb) : à venir.
Déploiement
Un NAS QNAP, un port redirigé, un navigateur. Des prérequis précis, pas des slogans.
Le serveur, pas à pas
Installez le paquet NyxTalk (.qpkg) dans l'App Center de QTS, sur un NAS QNAP (x86_64) avec Container Station. Le paquet vous est remis avec la démo.
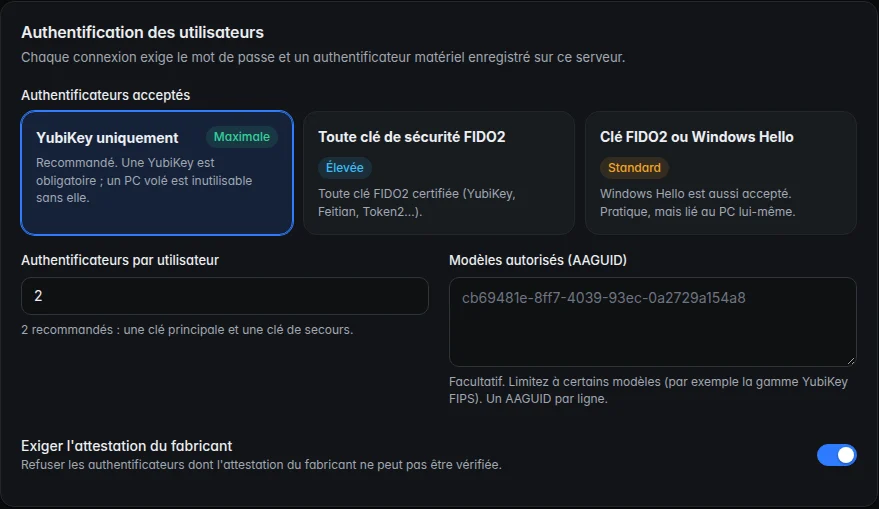
Bouton « Ouvrir » : la première configuration se fait dans votre navigateur, sans ligne de commande. Choisissez votre niveau de sécurité et créez le compte propriétaire.
UDP 51823 vers le NAS. C'est le seul. La console d'administration (HTTPS 8790) reste sur le réseau local et ne doit jamais être redirigée.
Invitations par e-mail via votre SMTP, liens d'enrôlement à usage unique, validation par code à 6 chiffres.
Mises à jour signées du serveur et des postes, déclenchées depuis la console. Les données sont conservées à la mise à jour et à la désinstallation.
Réseau
Le NAS ne répond à rien de ce qui n'est pas authentifié : un scanner voit une porte close. Tout le reste — messagerie, appels, mises à jour — passe dans le tunnel applicatif chiffré, au bureau comme à distance.
Plateformes et prérequis
NAS QNAP (x86_64, QTS avec Container Station)
Paquet .qpkg natif. Ubuntu (.deb) : à venir.
Un port à rediriger
UDP 51823 vers le NAS. Console HTTPS 8790 : réseau local uniquement, jamais redirigée.
Windows 10 et 11 (64 bits)
Exécutable signé Authenticode. Aucun droit administrateur ni pilote VPN requis ; ne gêne pas le VPN de l'entreprise.
macOS 12 ou plus récent
Apple silicon et Intel. Clé de l'appareil dans la Secure Enclave.
APK
Clé dans le Keystore (StrongBox/TEE) avec attestation Google ; YubiKey en NFC ; pas de notifications Google, par choix.
À venir
Application construite et testée ; publication à venir.
YubiKey 5 (USB, NFC)
Ou toute clé FIDO2 certifiée selon le niveau choisi. Deux clés par personne recommandées (principale + secours).
Enrôlement
Demandez une démo : nous vérifions avec vous votre NAS et votre réseau, puis installons NyxTalk sur votre infrastructure.